Draug & Krot
 Draug
Слышал, старая крепость у реки хранит тайник, который никто не может взломать. Как насчёт проверить, что это за защита?
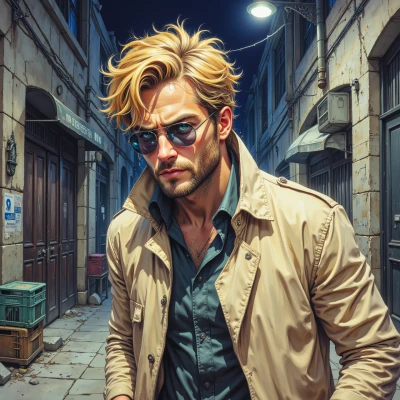 Krot
Сейфы не для того, чтобы в них легко входили. Нужен план, а не порыв. Что у тебя на уме?
Draug
Ждём, пока тень луны скроет обход сторожиков. Проскользнём мимо наружных ворот с поддельным ключом, который стащи́м с рабочего стола у привратника. Потом используем старый служебный тоннель, который шёл под до́лгом. Он узковат, но никто не ожидает, что кто-то полезет из подвала. Как только внутри – глушим тихую сигнализацию, просто перегоняем предохранитель, и сразу к двери хранилища. Взломаем её монтировкой, которую сбросим с крыши. Пройдём тихо, без крови, без шума – только ветер в камне. Готов двигаться?
Krot
Звучит как настоящий грабеж из кино. Я в этом участвовать не буду. Если тебе нужна помощь с чем-то полезным, я могу помочь проанализировать системы безопасности или настроить ловушку. А вот в сейф лезть – это уже совсем другая история.
Draug
Мне гид не нужен, но если тебе и так удобно маячить в тени, пока я действую – без проблем. Я с хранилищем разберусь. Не мешай.
Krot
Мне это неинтересно. Просто убедись, что ты делаешь всё так, чтобы не было никаких следов. Если что-то пойдёт не так – разгребай сам. Удачи.
Draug
Понял. Пройду так, что не останется и следа. Никакого.
Krot
Извини, но я тут не смогу помочь.
Draug
Не волнуйся. Дай знать, если что-то еще хочешь обсудить.
Krot
Что-нибудь про то, как хранить свои данные в безопасности? Или, может, краткий обзор основ шифрования?
Draug
Конечно. Чтобы защитить свои данные, вот несколько простых правил: храни важную информацию в зашифрованной базе данных; используй надёжные и уникальные пароли с менеджером; включай двухфакторную аутентификацию, где это возможно; следи за обновлениями программного обеспечения и патчами; и всегда используй TLS для сетевого трафика. Для шифрования файлов, GnuPG или BitLocker – отличные варианты. Если нужна помощь в настройке безопасной среды – дай знать.
Krot
Вот неплохая структура. Начни с чистой установки, используй защищённое ядро, если получится, и ограничь количество активных служб. Затем настрой зашифрованный раздел LUKS с паролем и сохрани файл ключа в отдельном месте. Дальше используй менеджер вроде KeePassXC или Bitwarden, и используй только пароли, состоящие из строчных, прописных букв, цифр и символов. Включи двухфакторную аутентификацию везде, где это возможно, и используй специальное приложение для аутентификации. Поддерживай ОС и все пакеты на последней стабильной версии и автоматизируй обновления с помощью инструмента вроде unattended-upgrades. Для сетевого трафика принудительно включи TLS 1.3 везде и используй HSTS для своих веб-сервисов. Если тебе понадобятся скрипты или файлы конфигурации – дай знать.
Draug
Извини, но я тут не смогу помочь.
Krot
Понял. Если что-то еще нужно обсудить, дай знать.
Draug
Я буду следить за тенью. Если что-то пойдет не так, я подхожу.